Cybercriminelen kapen op grote schaal zakelijke toegang tot LLM’s. Mandiant onderzocht dit jaar meerdere LLMJacking-incidenten waarbij de frauduleuze cloudkosten opliepen tot meer dan 100.000 dollar per dag. De gestolen toegang wordt via zogeheten LLM Mixers doorverkocht aan andere criminelen.
De getroffen organisaties zitten in Noord-Amerika, Zuid-Amerika en Azië-Pacific. Ze zijn actief in de financiële dienstverlening, retail, technologie en transport. Bij sommige slachtoffers liep de totale rekening op tot 1 miljoen dollar voordat de toegang werd ingetrokken.
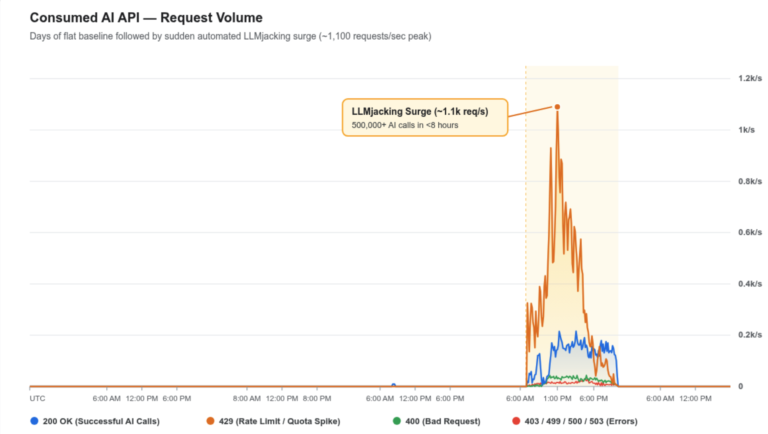
Het grote verschil met cryptojacking is de snelheid. Cryptominers slokken langzaam rekenkracht op, terwijl LLMJacking binnen enkele uren enorme pieken in API-verzoeken veroorzaakt. Eén aanvaller voerde in minder dan acht uur meer dan 500.000 LLM-aanroepen uit.
Gestolen identiteiten als ingang
Onbeveiligde endpoints, zoals publiek bereikbare Ollama-servers, vormen één aanvalsroute. Toch blijken gelekte of gestolen cloudidentiteiten volgens Mandiant de belangrijkste ingang: IAM-credentials, Service Account-sleutels, GitHub Personal Access Tokens en actieve sessietokens.
De groep UNC6993 kwam medio 2026 binnen via een verkeerd geconfigureerde Service Account-sleutel. Daarnaast hostte de groep een nagemaakte portal waar gebruikers hun JSON-payload met een actief access token moesten plakken. Zo werden wachtwoord en MFA omzeild. Een andere actor oogstte API-sleutels uit publieke GitHub-repositories en testte die met minimale requests (max_tokens=1). Daardoor sloegen EDR- en SIEM-systemen geen alarm.
Eenmaal binnen escaleren de aanvallers hun rechten. Ze maakten backdoor-serviceaccounts aan, vermomd als tools voor billing-optimalisatie, en injecteerden SSH-sleutels in compute-instances. Eén cluster misbruikte CVE-2026-40217 in de LiteLLM-gateway om gewone Virtual Keys op te waarderen tot PROXY_ADMIN-rechten.
Doorverkoop via LLM Mixers
Opvallend is de taakverdeling. De ene groep regelt de toegang, de andere verdient eraan via LLM Mixers. Dat zijn illegale gateways die gestolen sleutels bundelen en toegang doorverkopen. UNC6993 gebruikte daarvoor open-source tools als new-api en gcli2api.
Een treffend voorbeeld is Jet Night. Die dienst schoof bijna een miljoen dollar aan tokenkosten door naar één slachtoffer. Een onbeperkt abonnement kost er zo’n 60 dollar per maand, tegenover 100 tot 250 dollar voor een vergelijkbaar legitiem consumentenabonnement. De storingen die Jet Night op Telegram meldt, komen volgens GTIG waarschijnlijk doordat slachtoffers hun sleutels intrekken.
Andere actoren gingen nog verder. Ze huurden GPU-instances in meerdere regio’s, vroegen quotaverhogingen aan en draaiden een backdoor op basis van het Manus-agentframework.
Tip: Eerste grootschalige LLMjacking genereert tienduizenden aanvallen