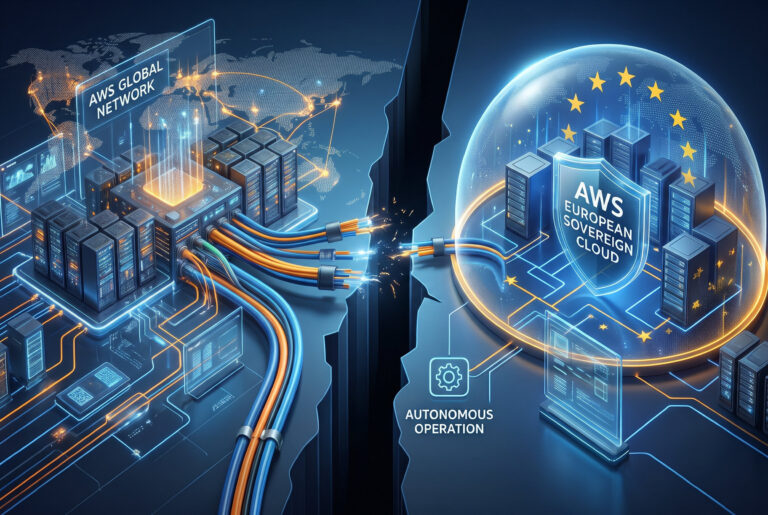
AWS heeft vanaf het moment dat het de European Sovereign Cloud (ESC) aankondigde alle moeite gedaan om mensen ervan te overtuigen dat de ESC niet alleen in naam soeverein is. Een van de beloftes was dat de ESC ook zonder koppeling met het wereldwijde AWS-netwerk operationeel blijft. Dat heeft het bedrijf recent getest. We spraken met Mustafa Isik, Chief Technologist Sovereignty bij AWS, over deze test en over wat de resultaten betekenen voor de soevereiniteitsdiscussie.
De wens om de IT-infrastructuur soeverein in te richten is tegenwoordig vrij sterk in onze regio. Het debat rondom dit thema polariseert ook vrij sterk. Sommige partijen zien soevereiniteit als een zwart-wit-discussie. Alle aanbieders die niet uit de regio komen kunnen per definitie niet soeverein zijn. Wil je als organisaties dus 100 procent soeverein opereren, dan dienen al dat soort leveranciers gemeden te worden.
Andere partijen houden er een standpunt op na waarin wat meer ruimte is voor grijstinten. In deze benadering van soevereiniteit is er sprake van een risico-analyse, waarbij er gradaties in de soevereiniteit zijn. De Europese Commissie lijkt dit pad onder andere te bewandelen voor cloudinfrastructuur. Het heeft daarvoor vijf verschillende Security Effective Assurance Levels (SEAL) opgesteld als onderdeel van het Cloud Sovereignty Framework.
AWS European Sovereign Cloud
Midden in deze discussie maakte AWS begin dit jaar de European Sovereign Cloud (ESC) algemeen beschikbaar, in Potsdam. AWS heeft de ESC volledig zelf ontwikkeld en gebouwd. Het is dus niet het resultaat van een partnership met een lokale/regionale soevereine speler.
Na een investering van bij elkaar zo’n 8 miljard dollar stond er naar eigen zeggen een heuse soevereine cloudregio voor klanten in onze regio. Aan allerlei zaken was gedacht. Zo is de ESC technisch, fysiek en logisch afgescheiden van de globale AWS-infrastructuur, inclusief eigen DNS en IAM, om een paar zaken te noemen. De ambitie was en is om alleen EU-burgers ermee in aanraking te laten komen. Verder is de broncode van AWS beschikbaar gesteld aan mensen binnen de EU.
Het mag duidelijk zijn dat er AWS veel aan gelegen was en is dat de ESC als daadwerkelijk soeverein gezien wordt. Voor de hardliners in het debat is dit echter nog altijd niet voldoende. Die zien het AWS-logo en concluderen dat het nooit 100 procent soeverein kan zijn. Aangezien het bij dergelijke partijen 0 procent of 100 procent is als het gaat om soevereiniteit (‘je kunt niet een beetje soeverein zijn’), is AWS dus niet soeverein. Wat het ook probeert. Dat de Duitse federale regering tijdens de lancering van de ESC expliciet aangaf dat het voor deze doorgaans toch kritische lidstaat van de EU soeverein genoeg is, maakt daarbij niet uit.
AWS ESC heeft bredere AWS-infrastructuur niet nodig
Naast een volledig afgescheiden ontwerp van de ESC, waarbij niet alleen de medewerkers maar ook de toeleveranciers (onder andere van connectiviteit) uit de regio komen, is er nog een belofte die AWS deed. De ESC zou volledig los van de bredere AWS-infrastructuur kunnen draaien. Daarbij is er de garantie dat alle diensten en features van AWS beschikbaar blijven. Mocht er dus ooit om wat voor reden dan ook absoluut geen koppeling meer mogen zijn tussen ESC en de rest van de infrastructuur, dan kan AWS de ESC loskoppelen.
Dat laatste heeft AWS op zaterdag 24 oktober gedaan, nadat het vooraf ook aankondigde dat het ging gebeuren. Uiteindelijk gaat het dan vooral om het omzetten van de BGP (Border Gateway Protocol)-route van het Autonomous Systems-nummer van het AWS Global Network naar een AS-nummer van een provider voor de ESC. Dat geeft Isik aan.
Wat was de impact van het loskoppelen op klanten?
Als we Isik vragen of er dingen mis zijn gegaan, geeft hij aan dat dit niet het geval is geweest. Alles ging zoals ze het vooraf hadden ontworpen. Er is uiteraard altijd een heel kort moment dat de verbinding niet beschikbaar is. Dat komt omdat deze nu eenmaal overgezet moet worden. Er was dan ook wel iets van verstoring voor een enkele klant. In het algemeen ging het heel soepel, herhaalt Isik.
De loskoppeling van 24 oktober was zoals gezegd vooraf aangekondigd. Daarnaast deed AWS de test op een zaterdag. Dat zijn twee zaken die in het voordeel van AWS werken. Klanten kunnen er immers rekening mee houden. Verder is het weekend in het algemeen rustiger voor veel organisaties dan een doordeweekse dag.
Op zich maakt het moment van afschakelen en overschakelen niet zoveel uit, geeft Isik aan. “We kunnen dit op ieder moment van de week doen”, zegt hij. Het omzetten van een BGP-route is op een zaterdag niet veel anders dan op een andere dag van de week. We kunnen ons echter wel voorstellen dat het aantal workloads lager ligt op een zaterdag. Daardoor hebben er dus minder organisaties last van als het op een zaterdag gebeurt.
Hoe presteert de ESC zonder AWS Global Network?
Hoe zit het eigenlijk met de prestaties van de losgekoppelde ESC? Het AWS Global Network is immers een private backbone, terwijl de loskgekoppelde ESC connectie maakt over het publieke internet. Volgens Isik was er geen negatieve impact. Er is de nodige redundantie ingebouwd in de verbindingen, geeft hij aan. AWS stelt de nodige eisen aan de redundantie van de verbindingen van de providers. Daarnaast is er ook redundantie tussen providers.
Tot slot is er ook nog de uitbreiding van de ESC, die afgelopen januari ook meteen werd aangekondigd. Er komen Local Zones in Nederland, België en Portugal. Dat maakt de ESC als geheel een stuk complexer. We kunnen ons zo voorstellen dat dit dan ook impact heeft op de prestaties van een losgekoppelde ESC. Deze ESC werkt dan zonder toegang tot het AWS Global Network van zo’n 9 miljoen kilometer aan glasvezel.
Als we Isik de vraag stellen of dit loskoppelen ook schaalt naar een grotere en dus complexere ESC, geeft hij aan dat hij er alle vertrouwen in heeft dat dit het geval zal zijn. Het lijkt er op basis van dit antwoord op alsof de toekomstige uitbreiding nog niet echt is meegenomen in de huidige designprincipes. AWS weet nu echter dat het huidige ontwerp werkt. Dus dan is het aannemelijk dat dit ook op te schalen is om de Local Zones erbij te betrekken.
Waarom draait de AWS European Sovereign Cloud niet altijd zelfstandig?
Als we zo eens luisteren naar Isik dan zou je bijna denken dat het overschakelen naar het publieke internet helemaal geen effect heeft op de prestaties van de AWS-cloud, in dit geval de ESC. Is het dan in het kader van de soevereiniteit niet beter om de ESC altijd los van het AWS Global Network te laten draaien?
In de blogpost waarin AWS de test op 24 oktober aankondigt staat de volgende passage, die we voor het gemak in het Engels laten staan:
The AWS European Sovereign Cloud runs connected to the AWS Global Network backbone because it delivers superior performance, capacity, reliability, security, and cost savings to customers. That includes always-on encryption and distributed denial of service (DDoS) defenses; and the backbone can’t decrypt or see the encrypted data that AWS European Sovereign Cloud customers send and receive. While the backbone delivers these benefits day-to-day, the AWS European Sovereign Cloud can continue to operate independently, with the appropriate security controls in place.
De ECS levert volgens AWS via het AWS Global Network (de private backbone dus) dus de beste prestaties, betrouwbaarheid, capaciteit en security. Dit alles tegen de beste prijs. Dat impliceert dat dit alles bij een onafhankelijk opererende ESC minder is. Hoeveel minder is ons niet duidelijk. Op zich is dat ook niet gek natuurlijk, gezien de enorme infrastructuur die AWS wereldwijd heeft uitgebouwd.
Belangrijk om hier te vermelden is dat AWS nogmaals duidelijk maakt dat de European Sovereign Cloud volledig functioneel is en ook goed beveiligd is als hij losgekoppeld wordt van het AWS Global Network. Dat zal ook moeten, want zoals Isik in gesprek met ons terecht aangeeft is een van de redenen om voor AWS te gaan de combinatie van uitgebreide functionaliteit en goede prestaties. Beide moeten op een hoog niveau blijven.
Is het echt soeverein?
AWS is er veel aan gelegen om de European Sovereign Cloud als een echt soevereine cloud te positioneren. Het is de enige van de grote hyperscalers die het zo grondig aanpakt. Het houdt daarbij de frameworks van de Europese Commissie (CSF) en de Duitse regering (BSI) aan als leidraad.
Of de ESC in autonome modus het hoogste SEAL-niveau (SEAL-4) van het Cloud Sovereignty Framework behaalt, is iets wat we niet helemaal in kunnen schatten. Daar zullen allerlei juristen ongetwijfeld een sterke mening over hebben, al dan niet op basis van eerdere rechtszaken.
Formeel moet voor SEAL-4 het volgende het geval zijn: “Technology and operations under complete EU control, subject only to EU law, with no critical non-EU dependencies.” Dat lijkt voor een losgekoppelde ESC voor zover wij het kunnen bepalen het geval te zijn.
Uiteraard gaan we er hierbij vanuit dat alles werkt zoals de bedoeling is. De Duitse GmbH (en de raad die erop toeziet) die formeel de bedrijfsvoering doet heeft het belang van ESC als eerste prioriteit. Deze GmbH valt onder het Duitse (en Europese) recht. En door het volledig loskoppelen van de ESC is er geen inmenging mogelijk van buiten de EU.
De enige opties voor invloed van buitenaf die overblijven zijn zware druk vanuit het moederbedrijf en/of backdoors in de infrastructuur. Dergelijke redeneringen lijken ons niet heel zinvol. Want dan kunnen we nog wel een heleboel argumenten bedenken waarom technologie en infrastructuur uit de EU ook helemaal niet soeverein is. Dat kan ook relatief eenvoudig gesaboteerd en stilgelegd worden door acties van buiten de EU.
Voor organisaties die simpelweg geen logo’s van niet-Europese leveranciers willen zien, zal het bewijs dat AWS heeft geleverd overigens nog altijd niet voldoende zijn, want de de technologie is en blijft van origine Amerikaans. Als je dat echt niet wilt, dan is de AWS European Sovereign Cloud nog altijd geen optie. En dat mogen en kunnen organisaties gelukkig ook helemaal zelf bepalen. Voor (gereguleerde) organisaties die soevereiniteit als een spectrum zien lijkt ons de AWS European Sovereign Cloud een prima optie.