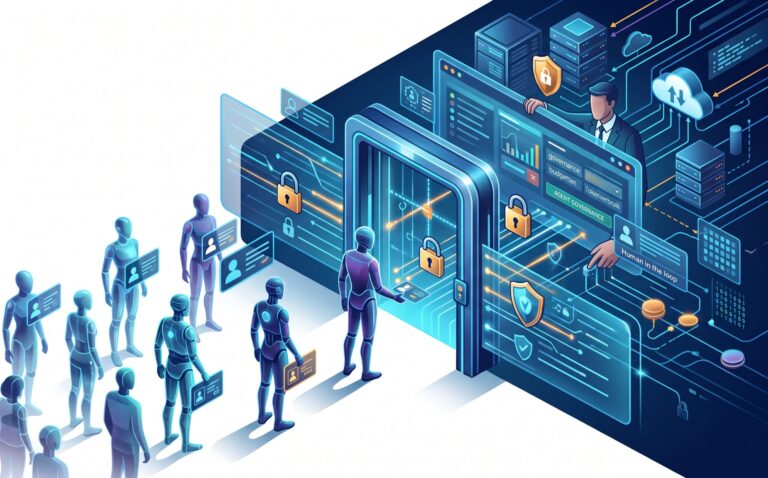
De vraag is niet langer hoe we AI-agents verbinden met enterprise-systemen, maar hoe we controle houden zodra ze daarin zelfstandig acties uitvoeren. Hans Bot, enterprise architect bij Yenlo, waarschuwt dat IT-governance fundamenteel op de schop moet. Hij pleit voor een eigen identiteit en wallet per agent: “Naast een workforce krijg je ook een agentforce.”
AI-agents krijgen steeds vaker direct toegang tot enterprise-applicaties, API’s en bedrijfsdata. Voorheen was een agent een slimme laag in een chatvenster, maar inmiddels is het een zelfstandige gebruiker van business services. Wie bepaalt eigenlijk wat zo’n AI-agent op het netwerk mag doen? En hoe voorkom je dat een agent meer toegang krijgt dan nodig is? Op de fundamentele governance-vragen hebben de meeste organisaties nog geen goed antwoord, stelt Bot.
De snelheid waarmee agents zelfstandig acties kunnen uitvoeren binnen enterprise-systemen, wordt verder aangejaagd door het Model Context Protocol (MCP). Dit protocol fungeert als een gestandaardiseerde brug die AI-modellen direct verbindt met lokale enterprise-applicaties en data. Leveranciers spelen hierop in met MCP-management en agent governance.
Change management als blinde vlek
Juist door die lage drempel is het de vraag of enterprise API-omgevingen wel klaar zijn voor agents. Dat verschilt, geeft Bot toe. SAP krijgt kritiek dat het te langzaam gaat, Salesforce adopteert agressiever. Belangrijker dan de systemen vindt hij de organisatie zelf. De strikte scheiding tussen IT, die ontwikkelt, en de business, die gebruikt, vervaagt. Businessafdelingen bouwen hun eigen agents en houden die wekelijks bij, bijvoorbeeld met nieuwe jurisprudentie. Daarmee trekken ze traditionele ontwikkeltaken naar zich toe, zonder de peer reviews en tests die IT door schade en schande heeft ingevoerd.
De adoptie van AI gaat in veel organisaties dan ook sneller dan de governance. Dit leidt tot het nieuwe fenomeen shadow AI-agents. Het risico hiervan is groot: er ontstaan onzichtbare, onbeheerde agents in het netwerk die mogelijk te veel toegang krijgen. De traditionele controle van IT valt hierbij weg.
Een agent in productie kan zich ook ineens anders gedragen door een nieuwe versie van het taalmodel of door gewijzigde standaardinstellingen. Dat model wordt vaak extern beheerd. Hoe je die continue verandering onder controle houdt, is volgens Bot nog niet voldoende doordacht.
Hij grijpt terug op de indeling van Gartner in systems of record, systems of differentiation en systems of innovation. In de innovatielaag kun je AI snel adopteren. Het omgooien van bedrijfsprocessen levert meer frictie op, omdat taken van mensen naar agents verschuiven. En een agent de boekhouding laten doen? Dat ligt volgens Bot nog drie stappen verder.
Toch waarschuwt hij ook voor het omgekeerde: organisaties die te huiverig zijn. Bot verwacht dat bedrijven omvallen omdat concurrenten AI wel omarmen. Hij ziet een scenario waarin vooral zeer grote spelers overblijven. Zijn advies is daarom om iets te zoeken wat anderen niet makkelijk kunnen kopiëren. Een businessmodel dat volledig leunt op een taalmodel van een ander is kwetsbaar, want wat jij met dat model kunt, kan de eigenaar ook.
Je eigen salaris wel, dat van je collega niet
Om het ontstane governance-probleem op te lossen, moeten we volgens Bot direct kijken naar de basis: identity- en accessmanagement (IAM). Het klassieke IAM-model is overzichtelijk: een mens of applicatie moet zich authenticeren en autoriseren voor een digitaal object. Met agents komt er echter een complexe derde partij bij die altijd namens iemand anders handelt. Daarmee ontstaat er een extra dimensie in de toegangscontrole. Wat mag de agent zelf? Wat mag hij namens zijn opdrachtgever?
Bot geeft een voorbeeld uit HR. Een agent met toegang tot personeelsgegevens kan een medewerker vertellen hoeveel vrije dagen hij nog heeft. Maar die medewerker mag niet het salaris van een collega opvragen, terwijl die collega zijn eigen salaris wél moet kunnen zien. In de praktijk gaat dat regelmatig mis, stelt Bot. Hij verwijst naar een recent voorval bij Meta, waarbij een agent zonder toestemming een foutief advies plaatste op een intern forum. Hierdoor was gevoelige data twee uur lang zichtbaar voor medewerkers die daar helemaal geen rechten voor hadden.
Helemaal nieuw is delegatie niet. Wie op vakantie gaat, geeft een collega toegang tot de mail. In ziekenhuizen kan een dienstdoende arts het dossier van een collega inzien, en in het leger werkt men met een wisselende hoogste officier van dienst. Dat soort constructies is nooit goed gestandaardiseerd. Organisaties bedenken er ad-hocoplossingen voor en leggen de verantwoordelijkheid vaak bij de medewerker die een ander autoriseert. Bij agents is die vrijblijvendheid volgens Bot niet langer houdbaar. Daar moet een derde partij wél controle uitoefenen.
Een belangrijk onderdeel daarvan is conditionele autorisatie. Een agent mag bijvoorbeeld zelfstandig kleine financiële transacties uitvoeren, maar moet boven een bepaald bedrag toestemming vragen. Die toestemming is zelf ook een autorisatiestap. Zo kan een agent daadwerkelijk zaken boeken in plaats van alleen advies te geven, terwijl de gebruiker een controlemoment houdt. Dit volgens het ‘human-in-the-loop’-idee.
Bot is blij dat er nu standaarden voor ontstaan. Zit zo’n standaard bijvoorbeeld in de browser, dan kan een agent een pop-up tonen om toestemming te vragen. Die functionaliteit bestond nooit. Dat werk speelt zich vooral af rond OpenID Connect.
Lifecycle management voor de digitale collega
Krijgt elke agent dan een eigen identiteit? Voor Bot is dat een voorwaarde. Zonder identiteit kun je een agent niet authenticeren en dus ook niet autoriseren. Dan kan je alleen maar hopen dat de agent doet wat hij moet doen. “Net als met mensen: vertrouwen is goed, maar controle is beter”, schetst Bot.
Met een identiteit komt ook lifecyclemanagement. Agents worden in productie genomen en weer uitgefaseerd. Gaat een agent uit productie, dan moeten zijn autorisaties worden ingetrokken, zodat niemand ze kan misbruiken. Precies zoals bij medewerkers die in en uit dienst gaan. “Naast een workforce krijg je ook een agentforce”, zegt Bot. Die agentforce moet je qua IT-middelen op dezelfde manier beheren als je personeel.
Een wallet voor de agent
Interessant wordt het bij authenticatie. Applicaties authenticeren zich traditioneel met een geheime sleutel, waarmee ze een tijdelijk token genereren dat bijvoorbeeld een uur geldig is. Bij mensen is sterke authenticatie inmiddels gangbaar, zoals een tweede factor, vingerafdruk of passkey in een wallet of password vault. Bij agents ontbreekt dat nog, terwijl Bot verwacht dat agents andere agents gaan imiteren of spoofen.
De enterprise architect van Yenlo verwacht dat een agent, net als mensen, ook een eigen wallet met credentials krijgt. Vanuit Yenlo wordt hier in de praktijk al aan gewerkt met oplossingen zoals ThunderID, waarbij de identiteit van agents veilig wordt vastgelegd via verifiable credentials. In zo’n wallet kan netwerktechnisch alleen die ene agent. Daarin staan cryptografisch beveiligde verklaringen als ‘deze agent mag namens persoon X handelen’ of ‘mag transacties doen tot 100 euro per keer’. Net zoals de overheid je geboortedatum verklaart, is er altijd een autoriteit nodig die zulke permissies uitdeelt. Volgens Bot is dat behoorlijk waterdicht en hoeft de agent niet telkens terug naar de bron om rechten te verifiëren.
We moeten echter nog wel wat stappen zetten. Zelfs voor mensen is de Europese wallet in de praktijk nog niet beschikbaar. Die bestaat weliswaar al in de wetgeving (eIDAS 2.0), maar de daadwerkelijke invoering in Nederland loopt volgens Bot vertraging op en zal nog even op zich laten wachten.
Bot noemt deze fijnmazige benadering een typisch Europese manier van kijken. Een assistent die alleen bij je werkagenda mag en expliciet niet bij afspraken uit het verleden of je privéagenda mag. Amerikanen lijken er volgens hem veel minder moeite mee te hebben als een agent simpelweg alles mag gebruiken wat op een computer staat.
Functioneringsgesprek met een agent
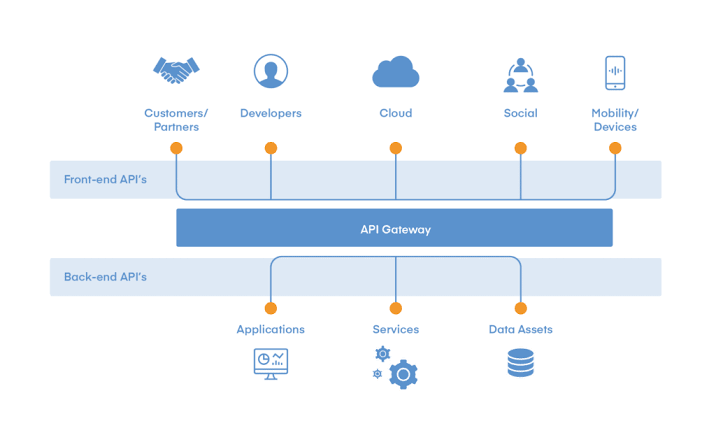
Verwacht Bot dat agentmanagement uiteindelijk een eigen discipline wordt, los van API-management? Jazeker. De vraag is of de huidige infrastructuur deze verschuiving aankan en of organisaties straks naast hun bestaande API-gateway ook een specifieke agent gateway nodig hebben.
Om organisaties hierin te faciliteren, wordt bijvoorbeeld gewerkt met technologieën als de WSO2 Agent Manager in combinatie met een AI Gateway. API’s zijn namelijk puur technisch en sturen data heen en weer. Een agent daarentegen vertoont gedrag, verbruikt tokens, heeft direct contact met klanten en beïnvloedt hun tevredenheid. Om effectiviteit te meten, tokenverbruik te monitoren en acties te auditen, volstaat een reguliere API-gateway niet meer. Agents kun je beoordelen, A/B-testen en vergelijken op basis van effectiviteit en tokenverbruik. Dat is volgens Bot een vraag voor de business, niet voor IT. Wat is de waarde en wat levert het op?
Hij kan zich zelfs een afdeling voor human én artificial resource management voorstellen, die met een agent een functioneringsgesprek voert over hoe vaak hij heeft gehallucineerd. Deels kan die evaluatie door zogeheten eval agents gebeuren, een concept dat al bestaat. Zijn zorg gaat verder dan de enkele agent: bij zwermen van duizenden samenwerkende agents is controle een praktische vraag. Bot vreest dat het eerst een keer flink mis moet gaan voordat de autoriteiten grenzen gaan stellen. En dan is het te laat.