Skip to content
Techzine België
  • Home
  • Topartikelen
  • Topics
    • Analytics
    • Applications
    • Collaboration
    • Data Management
    • Devices
    • Devops
    • Infrastructure
    • Privacy & Compliance
    • Security
  • Insights
    • Analytics
    • Cloud ERP
    • Generatieve AI
    • IT in Retail
    • NIS2
    • RSAC 2025 Conference
    • Security Platforms
  • Meer
    • Word een partner
    • Over ons
    • Contact opnemen
    • Algemene voorwaarden
    • Privacyverklaring
  • Techzine Global
  • Techzine Nederland
  • Techzine België
  • Techzine TV
  • ICTMagazine Nederland
  • ICTMagazine België
Techzine / News / Meer dan 5.000 GitLab-instances nog steeds kwetsbaar voor account-overname
2min Security

Meer dan 5.000 GitLab-instances nog steeds kwetsbaar voor account-overname

Floris Hulshoff Pol25 januari 2024 10:2025 januari 2024 10:20
Meer dan 5.000 GitLab-instances nog steeds kwetsbaar voor account-overname

5.379 GitLab-instances lopen nog steeds gevaar. Deze instances kunnen worden getroffen door de recent ontdekte kwetsbaarheid van GitLab-accounts. ShadowServer-onderzoek laat zien dat accounts nog steeds over te nemen zijn.

Onlangs werd GitLab getroffen door de kritieke kwetsbaarheid CVE-2023-7028. GitLab heeft dit inmiddels met een patch verholpen. Het onderzoek van ShadowServer laat echter zien dat veel gebruikers deze patch nog niet hebben geïnstalleerd. Deze gebruikers zijn onder meer kwetsbaar voor supply chain-aanvallen, het openbaar maken van bedrijfseigen code, het lekken van API-keys en andere kwaadaardige activiteiten.

De meeste kwetsbare instances bevinden zich in de VS, in totaal 964, gevolgd door Duitsland (730), Rusland (721), China (503), Frankrijk (298), het VK (122), India (117) en Canada (99). Tot vandaag zijn echter nog geen specifieke inbreuken gemeld.
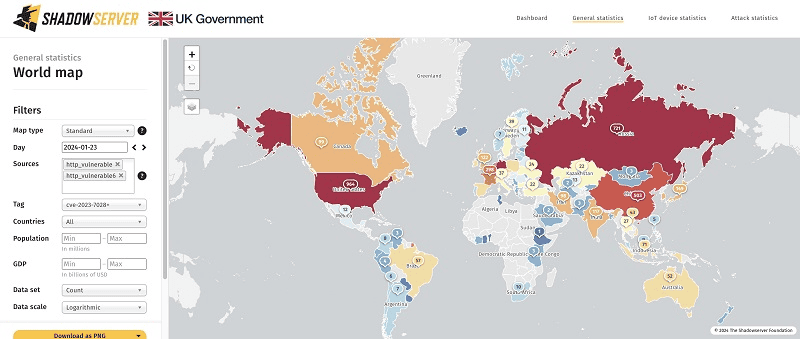
Een schermafbeelding van een website met een kaart van de wereld.

Eigenschappen CVE-2023-7028

Deze kwetsbaarheid voor GitLab-instances maakt het aanvallers mogelijk een zogeheten zero-click aanval uit te voeren om de controle over instances te kunnen overnemen.

Deze kwetsbaarheid stelt hackers in staat wachtwoordreset-e-mails te versturen voor een aangevallen GitLab-account naar een door henzelf gecontroleerd e-mailadres. Op deze manier kunnen zij dan het wachtwoord veranderen en het account overnemen. Wanneer echter 2FA is ingeschakeld, is dit onmogelijk.

Fixes al langer uitgebracht

Het probleem doet zich voor in de GitLab Community- en Enterprise Edition-versie 16.1 voor 16.1.5, versie 16.2 voor 16.2.8, versie 16.3 voor 16.3.6, versie 16.4 voor 16.4.4, versie 16.5 voor 16.5.6, versie 16.6 voor 16.6.4 en versie 16.7 voor 16.7.2.

Twee weken geleden zijn patches uitgebracht voor versies 16.7.2, 16.5.6 en 16.6.4, en ook backporting patches voor versies16.1.6, 16.2.9 en 16.3.7.

GitLab roept bedrijven op na het doorvoeren van de updates toch hun systemen te checken op mogelijke veranderingen in hun ontwikkelomgeving, inclusief broncode en mogelijk aangepaste bestanden.

Lees ook: GitLab-accounts zijn door kwetsbaarheid over te nemen, patch beschikbaar

Tags:

account takeover / fixes / GitLab / Instances / kwetsbaarheid / Onderzoek / Shadowserver

"*" indicates required fields

This field is for validation purposes and should be left unchanged.

Blijf op de hoogte, abonneer!

Nieuwsbrieven*

Gerelateerd

Grootschalige GitLab-scan onthult meer dan 17.000 gelekte secrets

Kwetsbaarheid in GitLab-assistent maakte diefstal code mogelijk

Niet-gepatchte JetBrains TeamCity On-Premises-servers massaal aangevallen

GitLab-accounts zijn door kwetsbaarheid over te nemen, patch beschikbaar

Keuze van de redactie

Heeft OpenAI wel iets geleerd van de Hugging Face-hack?

Na het tumult rondom de AI-gedreven Hugging Face-hack en apocalyptisc...

De AI-race gaat niet vertragen

Terwijl de CEO's van de Amerikaanse AI-reuzen het erover eens zijn da...

Splunk partnert met AWS en Nvidia: gaat dieper en hoger de stack in

Splunk heeft goed gekeken naar hoe het huidige moederbedrijf Cisco te...

De vele kansen (en valkuilen) van een private cloud

Een private cloud biedt idealiter beheersbare kosten, betrouwbare ope...

Techzine.tv

AI observability and container security with Wiz at KubeCon

AI observability and container security with Wiz at KubeCon

How New Orleans monitors 2,000+ cameras in real time

How New Orleans monitors 2,000+ cameras in real time

How HPE brought two networking giants together in under one year

How HPE brought two networking giants together in under one year

ServiceNow unveils Action Fabric AI platform architecture

ServiceNow unveils Action Fabric AI platform architecture

Lees meer over Security

Datalek Revolut treft 680 klanten, systemen niet gehackt

Datalek Revolut treft 680 klanten, systemen niet gehackt

Revolut zegt geen rechtstreeks contact te hebben gehad met de groep die beweert achter het recente datalek bi...

Mels Dees 18 uren geleden
Zscaler: AI-agents zijn de nieuwe zwakste schakel 
Topartikel

Zscaler: AI-agents zijn de nieuwe zwakste schakel 

Op cybervlak is de mens lange tijd de zwakste schakel geweest. Menselijke kwetsbaarheid, psychologische kwets...

Berry Zwets 1 september 2026
HP legt AI-gedreven werkwijzen cybercriminelen bloot

HP legt AI-gedreven werkwijzen cybercriminelen bloot

Verschillende cybercriminele campagnes zijn in kaart gebracht door HP via het eigen Sure Click binnen Wolf Se...

Erik van Klinken 15 uren geleden
Security rondom AI-modelontwikkeling moet drastisch verbeteren, maar hoe?
Topartikel

Security rondom AI-modelontwikkeling moet drastisch verbeteren, maar hoe?

Het Hugging Face-incident, waarbij OpenAI-agents gezamenlijk het AI-platform hackten om te spieken voor een e...

Erik van Klinken 7 september 2026

Expert aan het woord

Achter de schermen bij de F1: hoe high-performance storage live mediaproductie mogelijk maakt

Achter de schermen bij de F1: hoe high-performance storage live mediaproductie mogelijk maakt

Tijdens de Spa Grand Prix moest Ethos een constante stroom aan beeldm...

De duistere kant van vibe coding: wat organisaties moeten weten over het grootste cyberrisico van dit moment

De duistere kant van vibe coding: wat organisaties moeten weten over het grootste cyberrisico van dit moment

Vibe coding is bijzonder interessant voor ontwikkelaars. Net zoals we...

Tokenomics bepaalt het rendement van AI

Vrijwel iedere organisatie heeft inmiddels een AI-strategie. Veel min...

Je werkt je medewerkers in, doe je hetzelfde met je AI-agents?

Jarenlang werd werk gekenmerkt door kleine maar hardnekkige inefficiÃ...

Tech calendar

GOTO Copenhagen 2026

28 September 2026 Copenhagen

NetApp INSIGHT 2026

29 September 2026 Las Vegas

Manhattan EMEA Exchange

12 October 2026 Milan

it-sa Expo&Congress 2026

27 October 2026 Nürnberg

Benelux Cyber Summit

24 November 2026 Amsterdam

Celosphere 2026

2 December 2026 Munich

Whitepapers

Klarrio: Security by design als fundament voor software

Klarrio: Security by design als fundament voor software

Klarrio heeft een whitepaper uitgebracht over zijn aanpak van securit...

Klarrio: Architectuur is grootste knelpunt of grootste versneller

Klarrio: Architectuur is grootste knelpunt of grootste versneller

Klarrio heeft een whitepaper uitgebracht over de rol van architectuur...

Hoe je stap voor stap een AI-gedreven kennisapplicatie bouwt

Kennis is de motor van elke organisatie, maar vaak ook haar grootste ...

Waarom automatisering onmisbaar is in moderne cybersecurity

Welkom bij ‘Het einde van cyberrisico’s’. We hebben een serie v...

Techzine.be

Techzine richt zich op IT-professionals en zakelijke decision makers door het publiceren van het laatste IT-nieuws en achtergrondverhalen. Het doel is om IT-professionals kennis te laten maken met nieuwe innovatieve producten en diensten, maar ook om diepgaande informatie te bieden om te helpen producten en diensten beter te begrijpen.

Follow us

Twitter
LinkedIn
YouTube

© 2026 Dolphin Publications B.V.
Alle rechten voorbehouden.

Techzine Service

  • Word een partner
  • Adverteren
  • Over ons
  • Contact
  • Algemene voorwaarden
  • Privacyverklaring