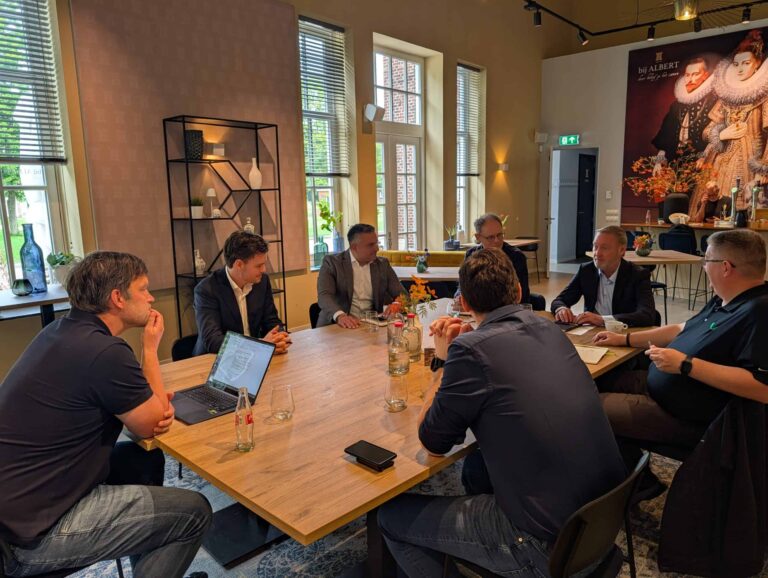
De traditionele kijk op data security werkt vandaag de dag niet meer. Voorheen lag gevoelige bedrijfsdata veilig verankerd achter vertrouwde bedrijfsapplicaties en statische firewalls. Met AI-agents zijn er echter stukjes software die onvermoeibaar en pijlsnel door bedrijfsnetwerken struinen op zoek naar informatie. Hoe houd je de regie wanneer deze onzichtbare, digitale werknemers continu de grenzen van je datahuishouding opzoeken, bestanden aan elkaar knopen en beslissingen nemen op machinesnelheid? We bespreken het in een uitgebreid rondetafelgesprek met Dell Technologies, Fox-IT, Klarrio, Everpure, Thales en Veeam.
Cybersecurity is jarenlang, zeker als je het vergelijkt met de huidige staat, relatief overzichtelijk geweest. Je bouwde een digitale kasteelmuur rondom je infrastructuur en vertrouwde erop dat de data veilig was zolang de poort gesloten bleef. Met de verschuiving naar de cloud en hybride werken begon dat model al scheuren te vertonen, maar de opkomst van generatieve AI en autonome agents heeft het speelveld definitief veranderd. Het beveiligen van data in een door AI-gedreven landschap vraagt om een wezenlijk andere benadering dan we de afgelopen decennia gewend waren.
In dit eerste deel van een tweeluik over data security gaan de experts in op de ware impact van AI op de kroonjuwelen van de IT en waarom bedrijven daardoor anders over data security moeten nadenken.
Explosie aan complexiteit
Het wordt aan het begin van de rondetafel al vrij snel duidelijk dat de experts een toegenomen interesse in data zien. Dat komt doordat data de motor is van AI, je er waarde uit kan halen en dat het eigenlijk richting geld te vertalen is. Moderne organisaties proberen echt data te verzamelen en daar zaken uit te halen. De datahuishouding van bedrijven groeit dan ook fors, op allerlei manieren. Er is meer data dan ooit, er zijn verschillende soorten en daarvoor worden verschillende systemen gebruikt. Dat netjes beveiligen met het traditionele securitymodel gaat niet meer.
Werner Vermeylen van Klarrio ziet dan ook de complexiteit exponentieel toenemen. Volgens hem is het security-landschap in hoog tempo getransformeerd naar een extreem dynamisch model. “Waar je vroeger een overzichtelijke datastore had met menselijke identiteiten en duidelijke, eenmalige toegangscontroles, heb je nu overal AI-agents, externe API’s en eindeloze datastromen en logfiles die continu informatie ontsluiten,” legt Vermeylen uit.
Hij ziet in de praktijk dat AI in feite fungeert als een meedogenloos vergrootglas voor bestaande IT-problemen. “Veel bedrijven bezitten gigantische hoeveelheden legacy data waarvan ze de exacte inhoud niet eens kennen of die simpelweg nooit is geclassificeerd of geannoteerd. Wanneer je daar vervolgens een AI-agent op loslaat die alles mag scrapen en dwarsverbanden gaat leggen, creëer je in hoog tempo een onbeheersbaar risico.”
Timmer de boel dicht
De belofte van AI is een efficiëntieslag, iets wat ook zeker het geval is. Die efficiëntie vormt vanuit security-oogpunt echter een blinde vlek. Organisaties worstelen met de vraag hoe ze grip houden op systemen die autonoom beslissingen nemen en dwars door alle datasilo’s heen snijden. Deze operationele verschuiving dwingt IT-afdelingen om fundamenteel anders naar toegangsbeheer te kijken. Waar vroeger nog weleens werd vertrouwd op de goede intenties van een interne gebruiker, is nu absolute waakzaamheid geboden.
Hierin trekt Dick Vonk van Dell Technologies een harde lijn: de verdediging moet terug naar een strikt regime. “Je moet deze AI-agents eigenlijk exact zo behandelen als je menselijke medewerkers, maar dan met de rem erop,” stelt hij. “Dat betekent dat je ze qua bevoegdheden op je eigen omgeving volledig en uiterst secuur moet dichttimmeren. Zero-trust, ook op je eigen omgeving. Als je dat niet doet, schieten ze ongecontroleerd alle kanten op en grijpen ze overal in.”
Om de regie niet kwijt te raken, waarschuwt Vonk bovendien voor een te grote afhankelijkheid van externe, publieke AI-modellen. Het eigenaarschap van data belandt daarbij in een grijs gebied. De veiligste route is volgens hem autonomie: “Haal die AI-engine naar je eigen data toe en houd de ontwikkeling binnenshuis. Alleen zo weet je zeker wie er bij je bestanden kan, heb je een concreet herstelpunt als er iets misgaat en voorkom je dat jouw bedrijfsdata als trainingsmateriaal in de systemen van derden belandt.”
Nieuwsgierigheid van een agent
Met de noodzaak voor strakke kaders is Edwin Weijdema van Veeam het eens. Hij plaatst echter een gedragsmatige kanttekening bij het handelen van AI en het handelen van mensen. Volgens hem onderschatten veel bedrijven dat een AI-agent zich op het netwerk volstrekt anders gedraagt dan een werknemer van vlees en bloed. “Een reguliere werknemer heeft een afgekaderde taak. Die heeft toegang tot een beperkt aantal zaken. Deze menselijke werknemer volgt een logisch proces, opent alleen de specifieke bestanden die hij nodig heeft voor zijn dagelijkse werk en sluit daarna af.”
Een AI-agent is echter ontworpen om verbanden te zoeken en is daardoor van nature extreem nieuwsgierig. “Die agent gaat op de achtergrond razendsnel alles uitproberen,” vervolgt Weijdema. “Hij klopt continu op elke digitale deur binnen de infrastructuur met de vraag: ‘Heb ik hier óók toegang toe?’” Omdat deze systemen razendsnel verbanden leggen in bijvoorbeeld logfiles die voor een mens onzichtbaar zouden blijven, is traditionele beveiliging onvoldoende. Weijdema pleit daarom voor de introductie van een diepe, contextuele laag, ook wel een trust layer. Die laag ligt dan direct boven op de data, zodat er continu geverifieerd wordt wat voor soort data een agent probeert te verwerken. Dat is een extra stap om te zetten, gezien de miljarden bestanden binnen organisaties, maar dat kan wel helpen in het beter beschermen van onder andere gevoelige gegevens.
Monitoring op machinesnelheid en dynamische rechten
Aan het inregelen van data security is logischerwijs ook Identity and Access Management verbonden. Zonder IAM tast data security immers in het duister over wie er om data vraagt. En zonder data security weet IAM niet hoe gevoelig de data is die achter de toegangsdeur ligt. Maar over het functioneren van traditionele IAM zijn twijfels. Floris Dankaart (Fox-IT) ziet dat het uitdelen van vaste rollen en rechten simpelweg niet meer schaalt in een AI-landschap. Hij wijst op de ongekende complexiteit van de rechtenstructuur waar IT-beheerders nu mee geconfronteerd worden. “Je hebt te maken met een AI-agent die, puur afhankelijk van de context waarin hij op die specifieke minuut opereert, verschillende petten op heeft en daardoor over sterk wisselende rechten beschikt voor uiteenlopende datasets.”
Een sterke poortwachter of een robuuste firewall aan de voordeur biedt in deze dynamiek onvoldoende soelaas. “Zelfs als je de voorkant perfect hebt dichtgetimmerd via preventie, is er altijd een aanzienlijk risico op misbruik,” waarschuwt Dankaart. Dit kan variëren van kwaadwillenden die prompt injections uitvoeren tot onontdekte kwetsbaarheden die diep in het AI-model zelf verborgen zitten. Daarom moeten securityteams volgens hem de verschuiving maken van uitsluitend preventie naar continue, realtime monitoring. “Als een agent op machinesnelheid de fout in gaat of buiten zijn boekje treedt, hoe zorg je er dan voor dat je hem snel kunt corrigeren? Kan je hem snel losknippen van het netwerk of zijn identiteit uitschakelen? Dat hele plaatje is relevant als je het hebt over data security.”
Data als eigen poortwachter
Door de explosie aan wisselende identiteiten en omzeilbare voordeuren ontstaat er consensus aan tafel. Als de traditionele netwerkperimeter en de bedrijfsapplicaties hun grip verliezen, moet de primaire verdedigingslinie opschuiven naar de absolute kern van een bedrijf. Marco Bal (Everpure) ziet hierin een noodzakelijke en uiterst ingrijpende architectonische verschuiving. Vroeger was het simpel: de applicatie beheerde de data en de applicatie bepaalde aan de hand van strakke regels wie er wel of niet bij mocht. Dat is vandaag de dag echter onhoudbaar.
In die zin moet de primaire focus en zorg echt op de data zelf liggen, onafhankelijk van het platform waar die op draait, nu de applicatie niet de enige poortwachter meer is. In deze nieuwe opzet moet data volgens Bal in staat zijn om de eigen context te communiceren. Deze moet ‘zelfbeschrijvend’ (self-describing) worden. Dit bereik je door aspecten rondom toegangsrechten via metadata rechtstreeks in en aan de informatie te verankeren. “Op die manier weet het netwerk altijd feilloos of het bijvoorbeeld om privacygevoelige medische dossiers of financiële transacties gaat,” stelt Bal. Het oordeel of een actie veilig is, hangt dan niet meer af van een specifieke applicatie, maar de data beschermt in feite zichzelf. Dat blijft intact, ongeacht of een autonome agent of een menselijke medewerker hiermee aan de slag gaat.
Vuur met vuur bestrijden
Ondanks de enorme complexiteit en de nieuwe risico’s die de introductie van AI met zich meebrengt, weigert de markt zich echter neer te leggen bij een doemscenario. Zo brengt Ilkay Kahraman van Thales de nodige nuance en optimisme aan. Hij relativeert de existentiële dreiging door de technologie terug te brengen tot de basis. Uiteindelijk is een AI-agent in de kern simpelweg de zoveelste digitale identiteit op een netwerk. Het grote verschil is echter dat deze entiteit ongekend snel is, een gigantische denkcapaciteit heeft en naadloos parallel taken kan afvuren.
“De grenzen van die specifieke identiteit en wat deze binnen de infrastructuur mag doen, moeten we weliswaar extreem strak bepalen en auditen,” aldus Kahraman. Maar tegelijkertijd hoeft de verdedigende partij zich niet machteloos op te stellen. Kahraman benadrukt dat we de overweldigende rekenkracht en snelheid van AI juist als het ultieme wapen in ons voordeel moeten inzetten. “We kunnen eigenlijk niet anders. De partij tegenover ons, de cybercriminelen die achter onze data aanzitten, zet deze technologie immers ook al volop in om geautomatiseerd netwerken af te speuren.” Om die razendsnelle, geautomatiseerde AI-dreiging van buitenaf het hoofd te bieden, rest organisaties niets anders dan vuur met vuur te bestrijden. “Je zult er met AI-gedreven monitoring en detectie aan de binnenkant simpelweg iets gelijkwaardigs tegenover moeten zetten om in controle te blijven.”
Dit was ons eerste stuk in een tweeluik over data security. In een volgend artikel gaan we meer in op secure hardware, post-quantum cryptografie en het op orde brengen van de databasis.