Vertrouwen is altijd al een heet hangijzer geweest als het gaat om de inzet van AI in zakelijke omgevingen (en daarbuiten). De laatste tijd komt dit thema echter nog nadrukkelijker naar voren. Cisco wil mede met behulp van Splunk organisaties dit vertrouwen geven. Tijdens Splunk .conf26 zien we hoe het dat wil gaan doen. Is het mogelijk om “trusted AI at scale” te bieden zonder daarbij de controle op te geven? Splunk denkt van wel. Wij zetten op een rij waarom het dat denkt.
We worden inmiddels een beetje moe van de grote AI-bedrijven. Met name Anthropic en OpenAI lijken vooral bezig te zijn met hun eigen relevantie. In de afgelopen maanden hebben we de heisa rondom Mythos voorbij zien komen, dat zogenaamd dermate gevaarlijk was dat Anthropic het niet uit wilde brengen (maar dat wel heel graag tegen iedereen vertelde). Vervolgens buitelden Anthropic, OpenAI en Meta over elkaar heen om trots te vertellen dat hun AI-agents zo krachtig en slim zijn dat ze op eigen houtje inbreken bij andere organisaties (wat op zich een misdrijf is). En nu roepen de CEO’s van Anthropic, OpenAI en SpaceXAI weer op dat er een rem op de ontwikkeling van de AI-modellen moet.
Wat je verder ook mag vinden van bovenstaande ontwikkelingen, ze zullen weinig vertrouwen wekken bij organisaties die met AI aan de slag willen of zijn. Dat is op zichzelf al iets wat behoorlijk wat stress op kan leveren, onder andere op het gebied van soevereiniteit, datasecurity en transparantie. Als organisaties dan ook nog eens technologie moeten gebruiken van bedrijven die meer met zichzelf bezig lijken te zijn dan iets anders, zal de stress niet per se minder worden.
Weet waar je aan begint en wat nodig is
De beste optie voor de meeste organisaties nu is wat ons betreft niet om AI links te laten liggen. AI is er en gaat niet meer weg. Het is echter wel tijd om de controle te pakken over AI. Gebruik de modellen als een tool en regel de rest zoveel mogelijk zelf. Denk aan het waarborgen van soevereiniteit, maar ook zeker security en compliance. Tot slot is het zeker als het gaat om het inzetten van AI-agents van cruciaal belang om de kosten goed in de gaten te houden.
Heb je dit allemaal goed op orde, buitenom de onvoorspelbare woorden en daden van de grote AI-bedrijven dus, dan kun je met een zekere mate van vertrouwen met AI aan de slag, ook als het aantal AI-agents toe gaat nemen. Cisco en Splunk maken tijdens .conf26 duidelijk dat ze hier een belangrijke rol in willen spelen. Dit doen ze op meerdere vlakken, namelijk het platform, observability en security.
Van de basis…
Kijken we naar het Splunk-platform, dan gaat het vooral om dat platform beschikbaar stellen in omgevingen waar organisaties de controle kunnen hebben en houden. Dit onderdeel van het verhaal van Splunk en Cisco hebben we in een eerder artikel al vrij uitgebreid behandeld, dus dat zullen we hier niet nog een keer doen. In het kort wordt het mogelijk om Splunk ook in on-prem en airgapped-omgevingen te draaien, op een Cisco AI POD (met Nvidia-compute) of op eigen infrastructuur (eveneens met compute van Nvidia). In combinatie met een keuze uit meerdere AI-modellen moet dit het mogelijk maken voor organisaties om de controle over AI te houden.
…via observability…
Om die controle te houden, is er eerst en vooral inzicht nodig, zeker als er op termijn steeds meer AI-agents komen die in de omgevingen van organisaties aan de slag gaan. Dat is waar observability om de hoek komt. Specifiek gaat het bij Splunk dan om Splunk Agent Observability, dat niet alleen aangeboden wordt in de Splunk Observability Cloud, maar ook in Cisco Cloud Control. Dat laatste is ook het geval bij klanten die verder geen Splunk-licenties hebben. Wat ons betreft een slimme zet, omdat Cisco op deze manier Cloud Control interessanter maakt en zelf ook weer meer telemetrie binnenkrijgt, waardoor het platform als geheel beter wordt, als het goed is.
Nieuw op het gebied van observability is Splunk Observability Studio. Dit is in potentie een erg interessante toevoeging. Deze nieuwe component moet er namelijk voor gaan zorgen dat applicaties niet meer in productie genomen worden zonder dat ze observable zijn. OpenTelemetry speelt hierin een belangrijke rol. Dat maakt het mogelijk om onderdelen van in principe iedere applicatie meetbaar te maken en zo geschikt te maken voor observability.
Een andere toevoeging op het gebied van observability is de Network Intelligence App. Hiermee stelt Cisco netwerkdata beschikbaar in Splunk Observability. Dat moet het oplossen van problemen die met het onderliggende netwerk te maken hebben, eenvoudiger maken. Medewerkers kunnen nu vanuit de Splunk-omgeving meteen zien waar de problemen zitten.
…naar security
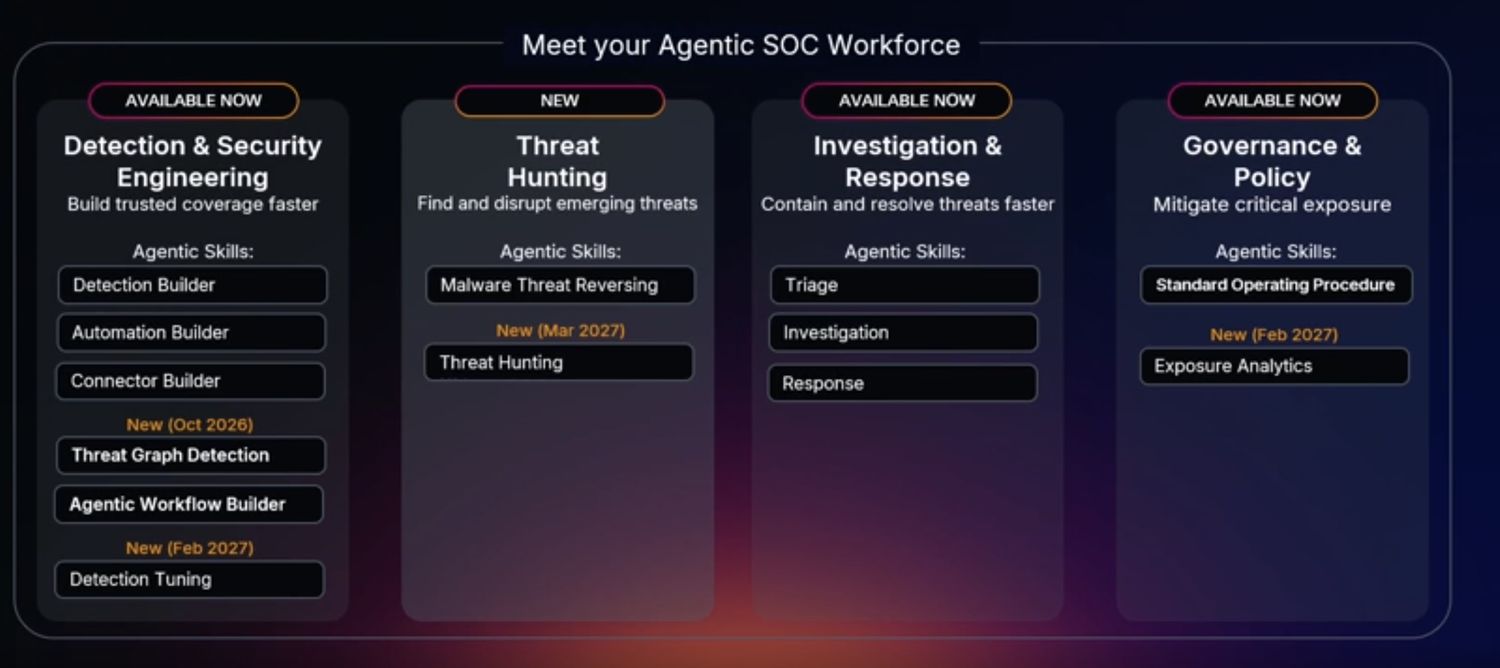
Het derde deel van de puzzel die organisaties moeten leggen om de controle over en daarmee het vertrouwen in AI te houden, is uiteraard security. Dat betekent bij Splunk al enkele jaren dat het dan over het Agentic SOC gaat. Specifiek gaat het over wat het bedrijf The Agentic SOC Workforce noemt. Dit is feitelijk een verzameling AI-agents die security teams bijstaan en deels autonoom ingrijpen als dat kan en mag.
De AI-agents binnen The Agentic SOC Workforce zijn onderverdeeld in vier categorieën: Detection & Security, Threat Hunting, Investigation & Response en Governance & Policy. Binnen deze categorieën rolt Splunk geregeld nieuwe mogelijkheden uit voor de agents. Het doel is om deze agents meer en meer als een goed securityteam te laten functioneren.
Hieronder zie je wat er nieuw is:
Security en observability kruipen naar elkaar toe
Het is verder ook duidelijk dat observability en security steeds dichter naar elkaar toe kruipen. Dat is binnen Cisco inmiddels ook duidelijk na het samenvoegen van de security- en Splunk-divisies. Dat is niet meer dan logisch, want zonder continue observability van alle onderdelen binnen een omgeving is het eigenlijk niet mogelijk om AI-agents (al dan niet autonoom) te laten opereren. Het moet immers altijd duidelijk zijn wat een eventuele ingreep vanuit de security-kant voor impact heeft op de rest van de omgeving. Dat is lastig in te schatten als je geen up-to-date informatie hebt van hoe alles verder draait en loopt.
Het zou ons niets verbazen als we de komende tijd meer gaan zien van de integratie van observability en security. Dat past binnen Cisco ook heel goed in het hele Cloud Control-verhaal. Dat voegt alle onderdelen van het bedrijf samen in een enkele omgeving.
Het feit dat Cisco nu al onderdelen van Splunk toevoegt aan dit nieuwe platform, ongeacht of gebruikers ervan Splunk-licenties hebben, is wat dat betreft ook tekenend. De grenzen tussen componenten vervagen, iets wat in de praktijk overigens ook het geval is. Alles grijpt in elkaar en integreert. Wat dat betreft is Cisco Cloud Control een digitaal spiegelbeeld van de werkelijkheid.
Of het ook wenselijk is om alles in een enkel platform te presenteren, is wat ons betreft overigens wel nog de vraag. De theorie klinkt heel goed, maar we weten inmiddels ook dat de praktijk vaak weerbarstiger is. Alles staat of valt bij de executie van de plannen die Cisco ermee heeft.
Lees ook: Cisco Cloud Control brengt networking en security samen in een enkel platform
Verrassing: Splunk is Splunk niet meer, want gaat helpen om kosten te drukken
Splunk stond eigenlijk altijd bekend als een platform dat organisaties hoge rekeningen opleverde. Toen Cisco Splunk kocht voor 28 miljard dollar deed online de grap de ronde dat Cisco had zitten rekenen en dat het tot de conclusie kwam dat het goedkoper was om het bedrijf te kopen dan hun rekeningen te blijven betalen voor Splunk Enterprise.
De integratie van wat Hathi een freemium versie noemt van Observability Cloud in Cisco Cloud Control geeft aan dat bovenstaand imago niet meer helemaal terecht is. Splunk is ongetwijfeld nog altijd een prijzig platform, maar klanten die Cloud Control gebruiken kunnen een deel ervan nu gratis gebruiken. Daarnaast is er sinds kort ook een gratis versie van Observability Cloud en heeft Splunk het aanbod in twee pricing tiers onderverdeeld: Essentials en Premier. Dat biedt eveneens mogelijkheden om de uitgaven aan het platform van Splunk binnen de perken te houden.
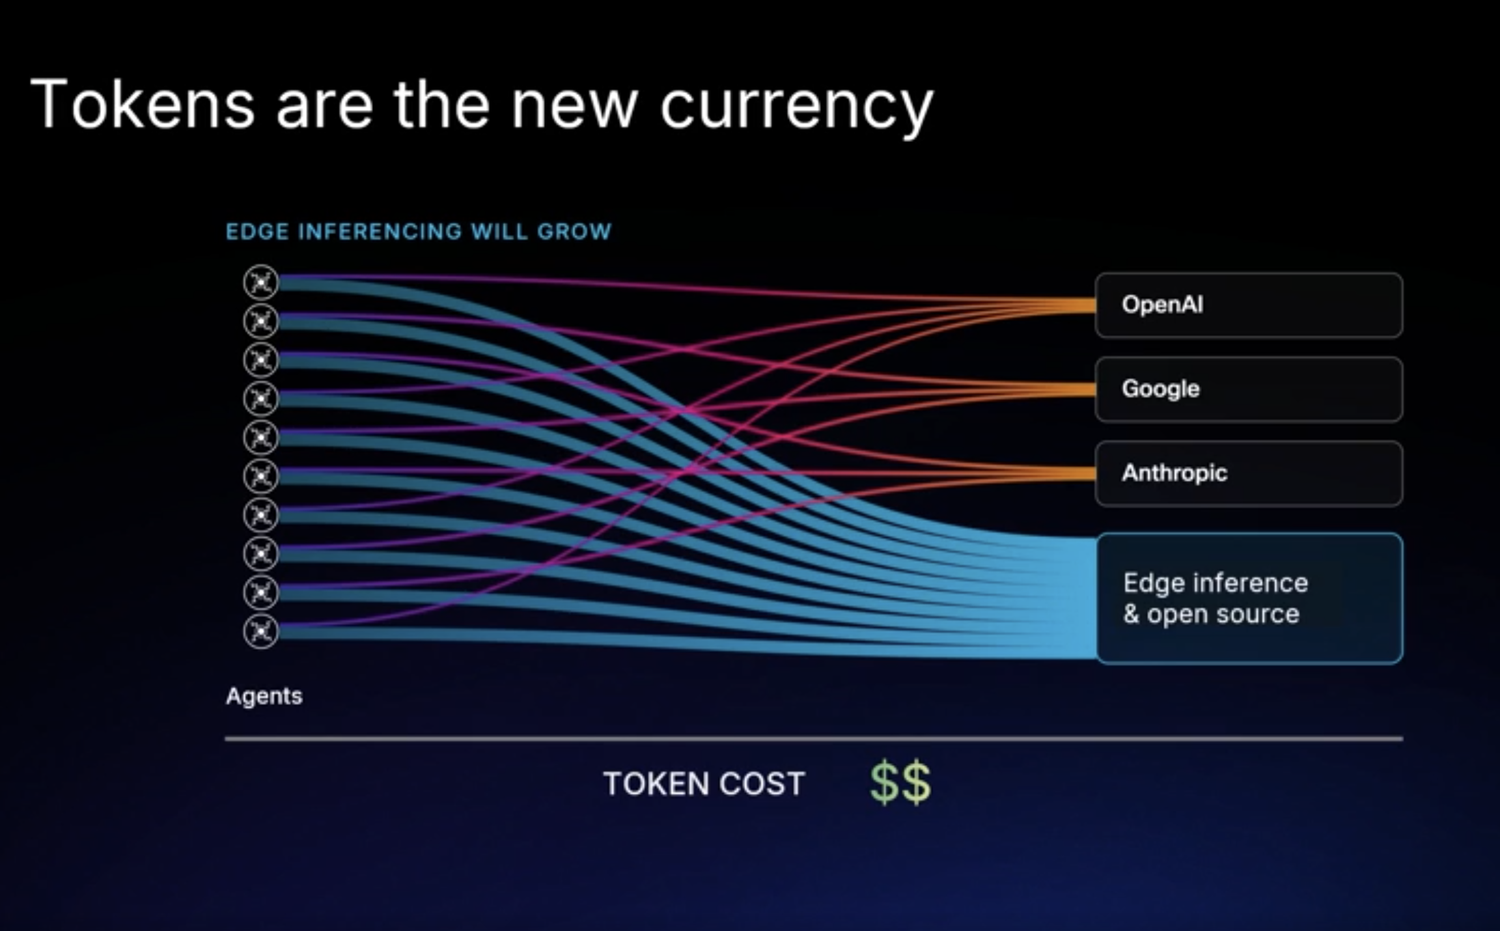
Binnen Splunk Agent Observability komt tot slot iets nieuws wat ervoor moet gaan zorgen dat het budget dat organisaties hebben om uit te geven aan tokens op een verstandige manier uitgegeven wordt. Deze Tokenomics-toevoeging moet ervoor zorgen dat organisaties meer grip krijgen op de uitgaven. Dat moet dan weer leiden tot meer inzicht in de verhoudingen tussen uitgaven aan tokens en de uitkomsten van al die investeringen voor de business.
Vertrouwen in AI begint bij controle
De boodschap van Cisco en Splunk tijdens .conf26 is duidelijk: organisaties moeten zorgen dat ze zelf de leiding hebben en houden en altijd inzicht in en controle over AI hebben. Alleen zo kun je ervoor zorgen dat alles op jouw voorwaarden gebeurt en je altijd in kunt grijpen als dat verandert. Jij bepaalt de guardrails waarbinnen AI(-agents) mogen opereren en stelt policies en permissies in.
Dit is allemaal vrij eenvoudig gezegd natuurlijk. In de praktijk is het allemaal zo eenvoudig niet. Controle is namelijk niet alleen maar goed nieuws voor organisaties. Het legt ook een behoorlijke extra last op de schouders. Dit is namelijk niet iets wat je een keer regelt waarna je achterover kunt gaan leunen. Als je continu bij wilt kunnen sturen, moet je ook continu opletten en alles in de gaten houden. Veel daarvan kan weliswaar nagenoeg autonoom, maar opletten blijft belangrijk.
Vanuit partijen zoals Cisco en Splunk is het belangrijk om gelijke tred te houden met de ontwikkelingen. Op dit moment zijn er nog niet zo heel veel AI-agents actief. Dat gaan er ongetwijfeld veel meer worden. Tijdens een keynote die we bijwoonden zagen we dat AI-agents nu al 14 keer meer tokens gebruiken dan mensen. Als het aantal AI-agents ook nog eens x100, x1000, x100.000, etc. gaat, komt er een enorme hoeveelheid traffic op omgevingen af en ook heel veel data en telemetrie. Daar moeten dit soort omgevingen mee om kunnen blijven gaan.
Dergelijke aantallen AI-agents en alles wat daarbij komt kijken zullen tamelijk verregaande autonomie aan de kant van AI-agents die klantomgevingen inzichtelijk en veilig moeten houden gaan vereisen. Dan wordt het nog veel belangrijker om de AI die draait in je omgeving te vertrouwen. Dat maakt het des te belangrijker om daar zo snel mogelijk mee aan de slag te gaan.